(朝日新聞 2020/01/20)
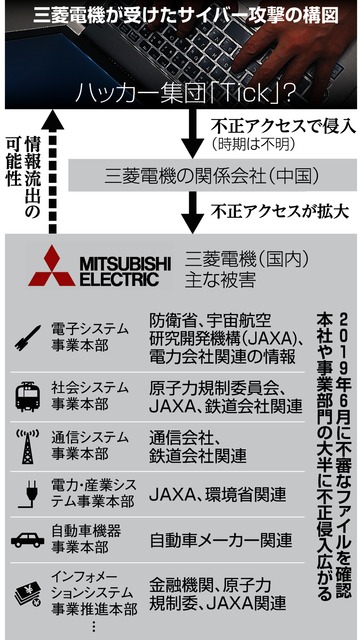
大手総合電機メーカーの三菱電機が大規模なサイバー攻撃を受け、機密性の高い防衛関連、電力や鉄道といった重要な社会インフラ関連など官民の取引先に関する情報が広く流出した恐れがあることがわかった。本社や主要拠点のパソコンやサーバーが多数の不正なアクセスを受けたことが社内調査で判明した。同社は不正アクセスの手口などから、防衛関連の機密情報を主に狙う中国系のサイバー攻撃集団「Tick(ティック)」が関与した可能性があるとみている。
複数の関係者や社内調査によると、少なくとも国内外の120台超のパソコンや、40台超のサーバーに不正に侵入された形跡が見つかった。不正アクセスの被害は全社的な規模に及ぶ。
自社の情報に加え、防衛省、環境省、内閣府、原子力規制委員会、資源エネルギー庁など10を超える官公庁や政府機関、電力、通信、JR・私鉄、自動車の大手を中心に少なくとも数十社の国内外の民間企業に関する様々な情報が不正アクセスを受けた。その一部が外部に流出した可能性がある。取引先との共同開発や商談、製品の受注に関する情報や、社内の幹部が参加する会議の資料、研究所内で共有される情報などが含まれる。防衛技術の性能や、重要な社会インフラに関する情報が流出した恐れもある。
昨年6月、国内の研究所のサーバーに不審なファイルが見つかり、これを機に全社的に社内調査を進めたところ、営業本部や電子システム事業本部など14ある本部・事業本部の大半や、本社の管理部門の一部で不正なアクセスが確認された。
不正アクセスは中国にある関係会社から始まり、日本国内の拠点に広がった。乗っ取ったアカウントを使って社内ネットワークに侵入し、機密情報に触れる権限が広い中間管理職層のパソコンをターゲットに不正アクセスが続いた。情報は送信用の端末に集約され、数回に分けて送信されたとみており、外部に流出した可能性が高い。
防衛産業で国内大手の三菱重工業でも2011年、潜水艦やミサイル関連製品などの製造拠点がサイバー攻撃を受けたことが発覚している。
三菱電機は、サイバー攻撃の被害を防ぐシステムの提供など、サイバーセキュリティー事業を強化している。今夏の東京五輪・パラリンピックを前に、サイバー攻撃対策の屋台骨を支える企業自らが大規模攻撃を受け、情報が流出したとすれば影響は大きい。同社は情報流出の可能性がある取引先への説明を進めているとみられるが、不正アクセスを最初に覚知してから半年ほどにわたり、サイバー攻撃を受けたことを公表していない。同社は「サイバー攻撃を受けることはあるが、個別の内容については、あったかどうかを含めてお答えできない」(広報)としている。(内藤尚志)
■電力や交通機関もまひ?深刻な事態
〈解説〉三菱電機へのサイバー攻撃について、社内調査で名前が挙がったのは、以前から存在が知られる中国系ハッカー集団の一つだった。こうした集団はいずれも高度な技術を駆使して機密情報を盗み出すことで知られている。
今回の被害は三菱電機にとどまらず、日本にとって二つの点で深刻な事態だ。
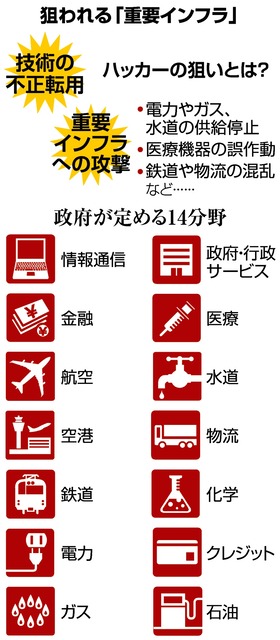
一つは、国の安全保障にかかわる防衛や、国がセキュリティー対策の最重要課題に掲げる重要インフラに関する情報が不正アクセスを受けたことだ。先端技術が外部に流出した懸念に加え、盗んだ情報を悪用し、電力や交通機関がまひするような新たなサイバー攻撃につながる恐れがある。
もう一つは、国の基幹を支える企業で、長期間にわたり不正アクセスが全社的に広がっていた点だ。昨年6月の発覚から半年以上がたっても三菱電機が公表していないのは、被害が広範囲に及んでいることも関係するとみられる。
三菱電機のセキュリティー対策がおろそかだったわけではない。パソコンにウイルス対策ソフトを導入し、社内ネットワークで不審な通信を監視するなどの対策をとってきた。だが対策ソフトはウイルスを検知せず、歯が立たなかった。これは、同社を攻撃するためだけの特注ウイルスが使われた可能性が高いことを示唆している。攻撃を防ぐのは困難を極める。
ハッカーは防衛や重要インフラを担う同社の性質を知った上で、狙ったとみるべきだ。日本を支える多くの組織が日々、ハッカーに狙われており、今回の例は氷山の一角に過ぎない。国は問題解決を被害企業だけに任せるのではなく、国を挙げて再発防止に取り組む姿勢が求められる。(編集委員・須藤龍也)
(朝日新聞 2020/01/20)
日本の防衛産業や重要な社会インフラを支える大手総合電機メーカーの三菱電機が大規模なサイバー攻撃を受けていた。外部に流出した恐れがある情報は、防衛関連のほか、人工衛星や電力、通信、鉄道会社のシステムに関するものなど広範囲に及ぶ。安全保障や国民生活への影響が懸念される。
関係者によると、三菱電機が社外からの不正アクセスの疑いに気づいたのは昨年6月下旬。情報技術総合研究所(神奈川県鎌倉市)のサーバーで不審なファイルの動作を検知したのが端緒だった。同じファイルが中国の拠点や他の複数の拠点でも見つかったため、大規模なサイバー攻撃を受けた可能性があるとみて本格的な調査に乗り出した。
本社が社内の本部や事業本部に指示して被害の影響を調べたところ、昨秋までに、幹部会議の資料など多数のファイルが流出した恐れがあると確認された。目的にあわせて、必要な情報に近い中間管理職層の端末を狙う周到な攻撃の手口が判明した。同社はその後、流出の恐れがある取引先にかかわる情報について一つひとつ影響の程度を評価。直接の謝罪や説明を要する案件の精査を進めてきたという。大規模な被害のきっかけとなった中国国内の拠点への攻撃がいつから始まったかは分かっていない。
こうした情報が流出した際の影響度は現時点では未知数だが、防衛・宇宙分野の先端技術が悪用されれば、国の安全保障を揺るがしかねない。電力や通信、鉄道といった重要インフラにかかわる情報も含まれており、国民生活を脅かすリスクも心配される。
三菱電機は昨年7月、公共施設やオフィスビルなどのサイバー攻撃対策を継続的に支援するサービスの提供を開始。新サービスの売り込みを強化する中、自社が大規模な不正アクセスの被害を受けた衝撃も大きい。
昨年4月には、取引先に提供した製品やサービスへのサイバー攻撃対策を支援する全社横断的な専門組織を設置。「企業には社会的責任として、サイバー攻撃による被害を予防する取り組みや責任ある情報公開などが求められている」と取引先を支援する狙いを説明していた。(内藤尚志)
■ハッカー集団、海外拠点標的に
三菱電機の社内調査で、サイバー攻撃を仕掛けたとされたのが、中国系ハッカー集団「Tick(ティック)」だ。中国政府との関わりを指摘した米セキュリティー会社もあるが、その実態は謎に包まれている。
情報セキュリティー大手トレンドマイクロは昨年12月、ティックに関する調査リポートを公表。日本の防衛や航空宇宙、化学、衛星に関する機密情報を持つ複数の日本の組織が狙われていたと指摘した。
2008年から調査を続けるトレンドマイクロは、ここ数年のティックの特徴的な攻撃パターンとして、日本企業の中国にある拠点を足がかりに、社内ネットワークの不正侵入を仕掛ける手口を挙げる。これは今回明らかになった三菱電機への攻撃の手口と重なる。以前は国内の拠点が攻撃の入り口だったという。
ティックの動向を調査するセキュリティー企業ラックのアナリスト、石川芳浩さんは「セキュリティー対策が進んだ日本国内に比べ、対策の目が届きづらい海外拠点を狙っているのだろう」とみる。
三菱電機の社内調査でも、最初に不正アクセスを受けた中国の関係会社など複数の海外拠点で、対策が思うように進んでいない状況が明らかになったという。
ラックの調査からは、ティックが防衛産業や鉄道、電力、通信といった重要インフラ企業を狙い、サイバー攻撃を仕掛けていた傾向が見て取れるという。防衛や重要インフラを担う三菱電機がターゲットになりうる理由は十分にある。
仮に重要インフラを担う企業の情報が流出すれば、停電や交通機関のまひといった混乱を引き起こす新たなサイバー攻撃につながりかねない。今夏の東京五輪・パラリンピックを前に、政府は電力や鉄道、情報通信など14分野の重要インフラのセキュリティー対策を最重要課題として取り組んでいる。
ハッカーは盗み取った情報をもとに次の攻撃を仕掛け、次々と組織のネットワークに侵入して機密情報を手に入れていく。石川さんは、今回の攻撃が取引先や関係先を次の標的にする通称「サプライチェーン攻撃」につながることへの警戒も訴える。「自らの組織の被害だけで終わったと思ってはいけない。こうやって日本が丸裸にされる。サイバー攻撃の本当の恐ろしさは、ここにある」(編集委員・須藤龍也)
■重要インフラ、国家間「サイバー戦争」の標的か
世界では近年、重要インフラをターゲットにしたサイバー攻撃に国家の関与が取りざたされる例が相次ぎ、「サイバー戦争」の様相を見せている。
最も有名なのは2010年、イランのウラン濃縮工場の遠心分離機が「スタクスネット」と呼ばれたウイルスで破壊された例だ。米ニューヨーク・タイムズは12年6月、米、イスラエル両政府機関が関与したと報じた。逆に米セキュリティー会社は、イラン政府と関わりのあるとするハッカー集団が米電力会社に不正侵入を試みていたと今年1月に公表した。
ウクライナで15、16年に続けて起きた大規模停電では、電力会社の制御システムに感染したウイルスが原因だった。ウクライナ政府は、ロシア政府による攻撃だと非難した。
こうした攻撃について、自らの関与を認めた国はない。日本では外国政府の関与が疑われる攻撃の被害は明らかになっていない。今回、重要インフラに関する情報が狙われたことは、日本が世界の潮流と無縁でないことを示している。
三菱電機は「情報は流出していない」と発表しましたが、ハッカー集団が「嘘だ。この情報を手に入れた」なんて否定するわけないですから、もし流出していたとしても言うわけないですよね。
中国に拠点のある企業は、どこも同じような状況なのかもしれないですね・・・
日本政府は民間任せにしないで、率先して対応しないとね。
2020年1月20日 三菱電機株式会社 不正アクセスによる情報流出の可能性について 当社のネットワークが第三者による不正アクセスを受け、個人情報と企業機密が外部に流出した可能性があることを確認しております。昨年6月28日に端末の不審な挙動を認識後、速やかに外部からのアクセスを制限するなどの対策を講じました。 社内調査の結果、防衛・電力・鉄道などの社会インフラに関する機微な情報、機密性の高い技術情報や取引先に関わる重要な情報は流出していないことを確認済みです。 なお、現在までのところ、本件に関わる被害や影響は確認されておりません。 該当の方々や関係するお客様に多大なるご心配とご迷惑をおかけすることを、深くお詫び申し上げます。 以上 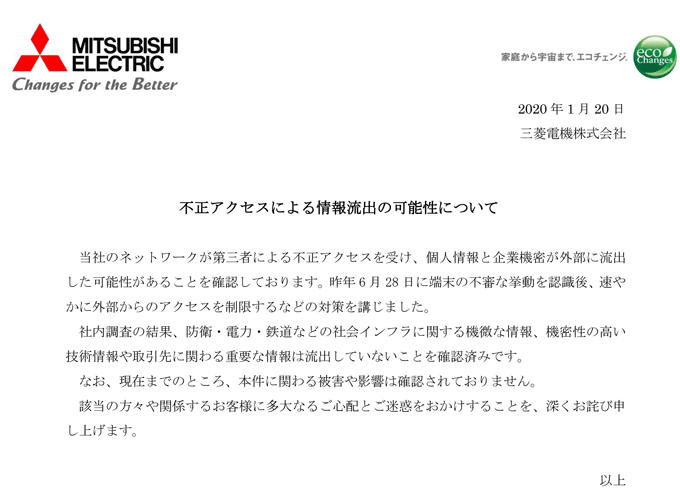 |
三菱電機は「情報は流出していない」と発表しましたが、ハッカー集団が「嘘だ。この情報を手に入れた」なんて否定するわけないですから、もし流出していたとしても言うわけないですよね。
中国に拠点のある企業は、どこも同じような状況なのかもしれないですね・・・
日本政府は民間任せにしないで、率先して対応しないとね。


 しました


イナゴは踏み潰せ。
specificasia
が しました